Biaya keamanan gudang yang optimal bukan anggaran termurah atau sistem dengan perangkat terbanyak. Anggaran yang baik menutup risiko terbesar lebih dulu, melindungi keselamatan dan kepatuhan, serta menghitung biaya sepanjang umur sistem: survei, desain, pemasangan, lisensi, koneksi, penyimpanan data, daya cadangan, inspeksi, pelatihan, respons, perbaikan, penggantian, dan penghentian. Tanpa urutan ini, harga awal murah mudah berubah menjadi sistem mahal yang tidak berfungsi saat dibutuhkan. Topik ini juga dapat ditelusuri melalui panduan gudang.
Tetapkan baseline sebelum meminta penawaran
Mulailah dengan aset, skenario, dampak, dan kontrol yang sudah ada. Bedakan kehilangan barang, gangguan operasi, akses tanpa izin, kebakaran, kecelakaan kendaraan, kebocoran data, dan kegagalan utilitas. Untuk setiap skenario, catat cara pencegahan, deteksi, respons, dan pemulihan saat ini. Bukti seperti log insiden, waktu henti, hasil audit, dan umur perangkat lebih berguna daripada asumsi persentase kehilangan yang tidak tersedia.
Jangan memasukkan semua celah ke satu daftar belanja. Beberapa masalah berasal dari proses: akses mantan karyawan belum dicabut, kunci tidak tercatat, jalur keluar dipakai staging, atau alarm tidak memiliki penerima. Koreksi prosedur dapat lebih mendesak daripada menambah kamera, namun tetap membutuhkan waktu staf, pengawasan, dan verifikasi.
Dahulukan batas yang tidak boleh dikompromikan
Keselamatan jiwa, jalur keluar, proteksi kebakaran, kelistrikan, bahan berbahaya, struktur rak, dan kewajiban hukum bukan pos penghematan bebas. Tentukan persyaratan proyek bersama tenaga kompeten dan otoritas yang relevan. Opsi hemat hanya boleh dibandingkan setelah setiap opsi memenuhi batas minimum yang berlaku.
PP Nomor 50 Tahun 2012 tentang SMK3 menempatkan perencanaan, pelaksanaan, pemantauan, evaluasi, dan peningkatan sebagai satu siklus. Kewajiban penerapannya harus dinilai terhadap lingkup usaha, tetapi logika tersebut mencegah anggaran berhenti pada pembelian: pemeriksaan dan perbaikan perlu dibiayai sejak awal.
Hitung total cost of ownership
Pisahkan biaya satu kali dari biaya berulang. Biaya satu kali dapat mencakup asesmen, desain, pekerjaan sipil dan listrik, perangkat, konfigurasi, migrasi, commissioning, serta dokumentasi. Biaya berulang dapat mencakup lisensi, konektivitas, penyimpanan, monitoring, inspeksi, pembersihan, baterai, kalibrasi, patch, pelatihan ulang, dan dukungan vendor.
Tambahkan biaya ketergantungan: apakah sistem memerlukan jaringan tertentu, suku cadang eksklusif, akun cloud, teknisi khusus, atau pembaruan berbayar? Catat masa dukungan, kepemilikan data, proses ekspor, serta cara operasi jika kontrak berakhir. Harga perangkat tanpa rencana penggantian dan penghapusan data bukan biaya penuh.
Sediakan cadangan untuk temuan instalasi, perubahan operasi, dan komponen aus, tetapi jangan menetapkan persentase generik tanpa data proyek. Gunakan rentang dari penawaran yang ruang lingkupnya setara, kondisi tapak, dan daftar risiko terbuka.
Bandingkan opsi dengan hasil terukur
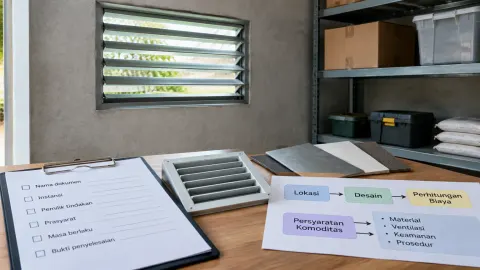
Buat matriks sederhana: risiko yang ditangani, cakupan, ketergantungan, pemilik respons, dampak saat listrik atau internet gagal, biaya awal, biaya tahunan, umur dukungan, kemudahan uji, dan risiko residu. Opsi “premium” tidak otomatis lebih baik; opsi “budget” tidak otomatis lebih hemat. Sistem yang terlalu rumit dapat meningkatkan salah konfigurasi dan beban operasional.
NIST menjelaskan bahwa CSF dapat dipakai untuk memilih aktivitas paling penting bagi misi, memprioritaskan pengeluaran, dan mempertimbangkan dampak investasi. Ini panduan sukarela, bukan aturan biaya Indonesia. Prinsipnya tetap berguna untuk sistem keamanan fisik-digital: bandingkan kondisi saat ini dengan target, lalu biayai gap yang paling berarti bagi operasi.
CISA Cross-Sector Cybersecurity Performance Goals juga dirancang sebagai baseline sukarela untuk memprioritaskan sejumlah tindakan berpengaruh tinggi. Gunakan sebagai referensi, bukan checklist wajib atau bukti bahwa semua risiko gudang sudah tercakup.
Susun tahapan tanpa meninggalkan lubang kritis
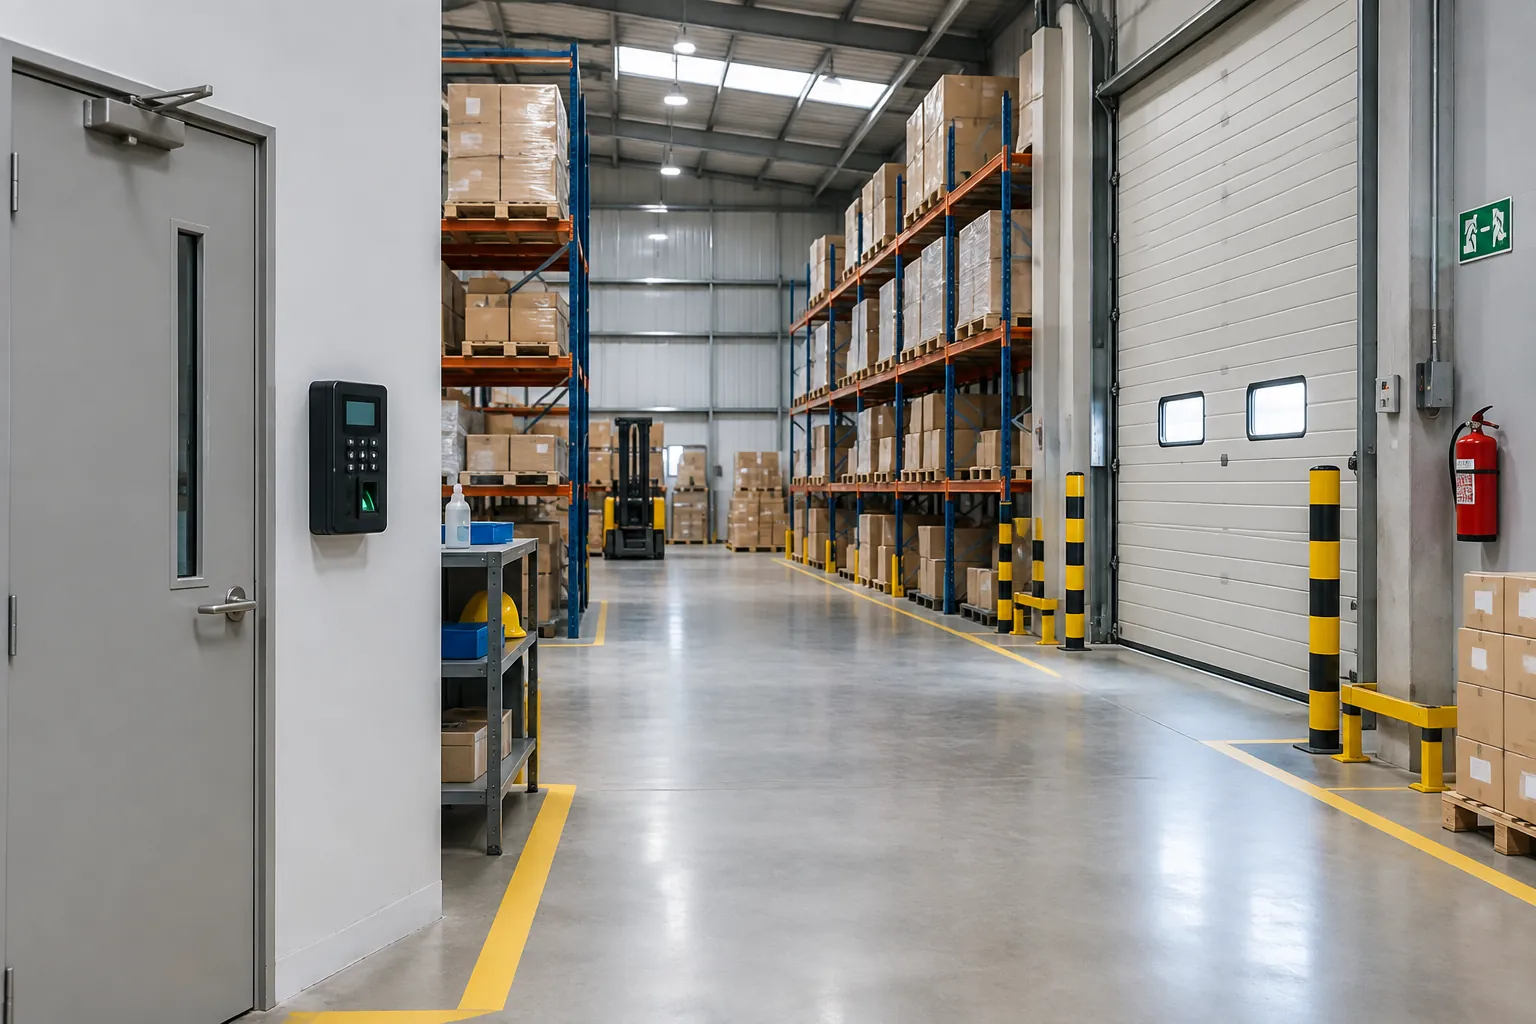
Tahap pertama menutup bahaya keselamatan dan kontrol dasar: inventaris akses, pencabutan hak, perbaikan pintu, housekeeping, jalur keluar, backup konfigurasi, dan prosedur respons. Tahap berikutnya menangani deteksi serta bukti, lalu integrasi dan otomasi. Urutan harus mengikuti asesmen masing-masing gudang; contoh ini bukan ranking universal.
Hindari pemasangan sebagian yang menciptakan rasa aman palsu. Kamera tanpa penyimpanan, sensor tanpa respons, atau pintu elektronik tanpa skenario darurat belum menjadi kontrol lengkap. Jika proyek harus bertahap, definisikan kondisi aman setiap tahap dan ketergantungannya.
Jadikan pembayaran bergantung pada penerimaan
Dokumen pengadaan perlu menetapkan outcome dan pengujian: cakupan yang harus terlihat, alarm yang harus diterima, rekaman yang harus dapat dicari, waktu sistem, failover, hak akses, dokumentasi, serta pelatihan operator. Tahan penerimaan akhir sampai skenario disaksikan dan temuan ditutup. Simpan konfigurasi awal, daftar aset, garansi, lisensi, dan jadwal pemeliharaan.
Tinjau anggaran setelah perubahan stok, layout, jam kerja, ancaman, atau teknologi. InteriorDesign.id dapat membantu mengoordinasikan zoning, sirkulasi, titik perangkat, dan pekerjaan ruang agar biaya tidak terfragmentasi. Keamanan, K3, kebakaran, struktur, listrik, privasi, dan siber tetap memerlukan profesional kompeten terkait.