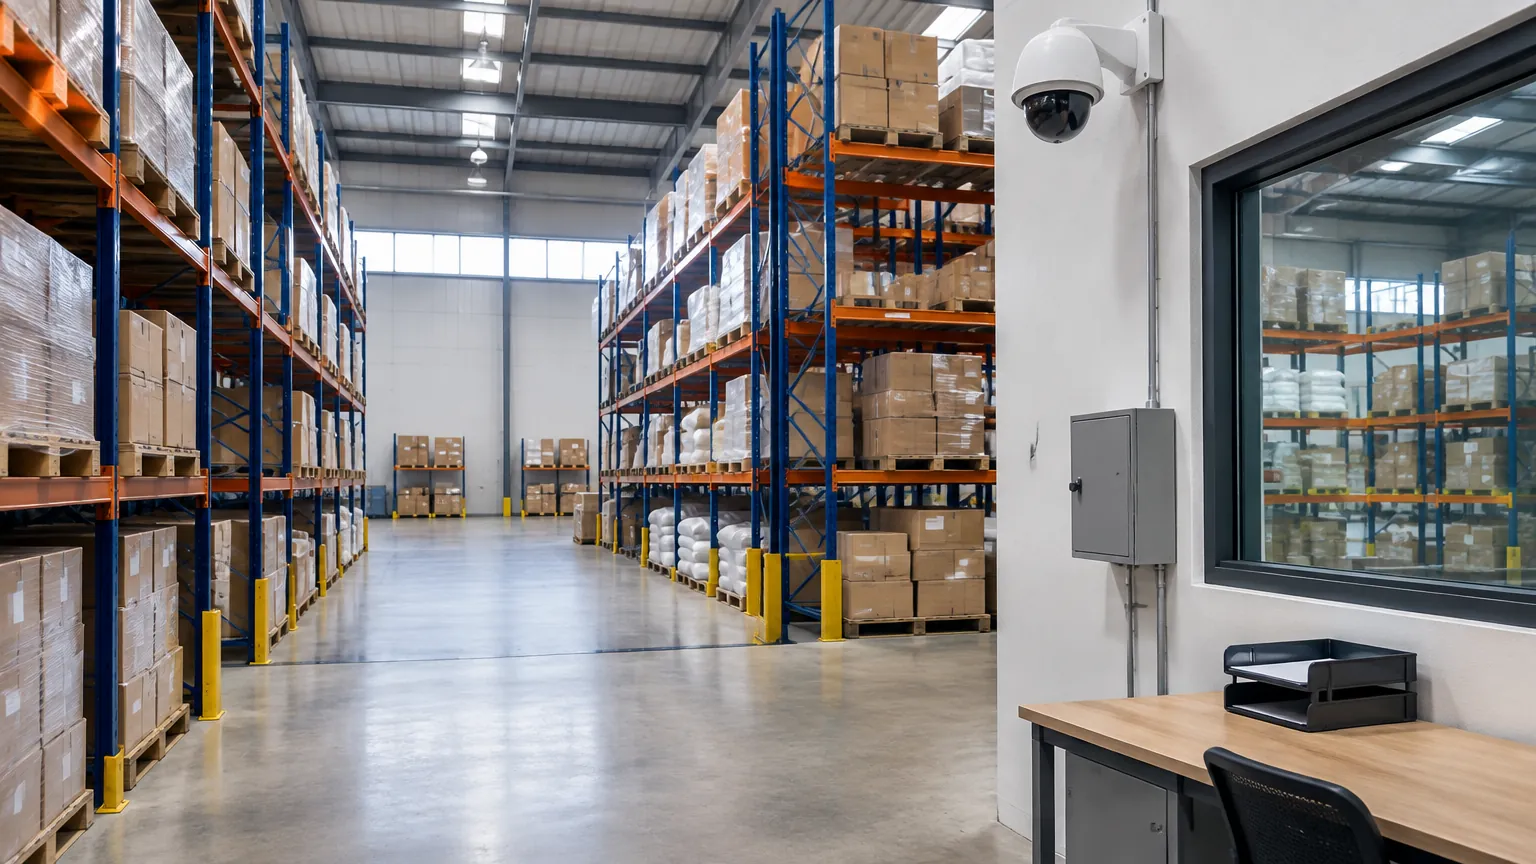
Klasifikasi tingkat keamanan gudang sebaiknya ditentukan dari konsekuensi jika aset hilang, rusak, terbakar, tercemar, dimanipulasi, atau membuat operasi berhenti—bukan dari label “ritel”, “industri”, atau nilai barang saja. Gunakan beberapa tingkat internal yang sederhana, tetapi dokumentasikan alasan, kontrol minimum, risiko residu, pemilik keputusan, dan kapan klasifikasi harus ditinjau ulang. Topik ini juga dapat ditelusuri melalui panduan gudang.
Tentukan unit yang diklasifikasikan
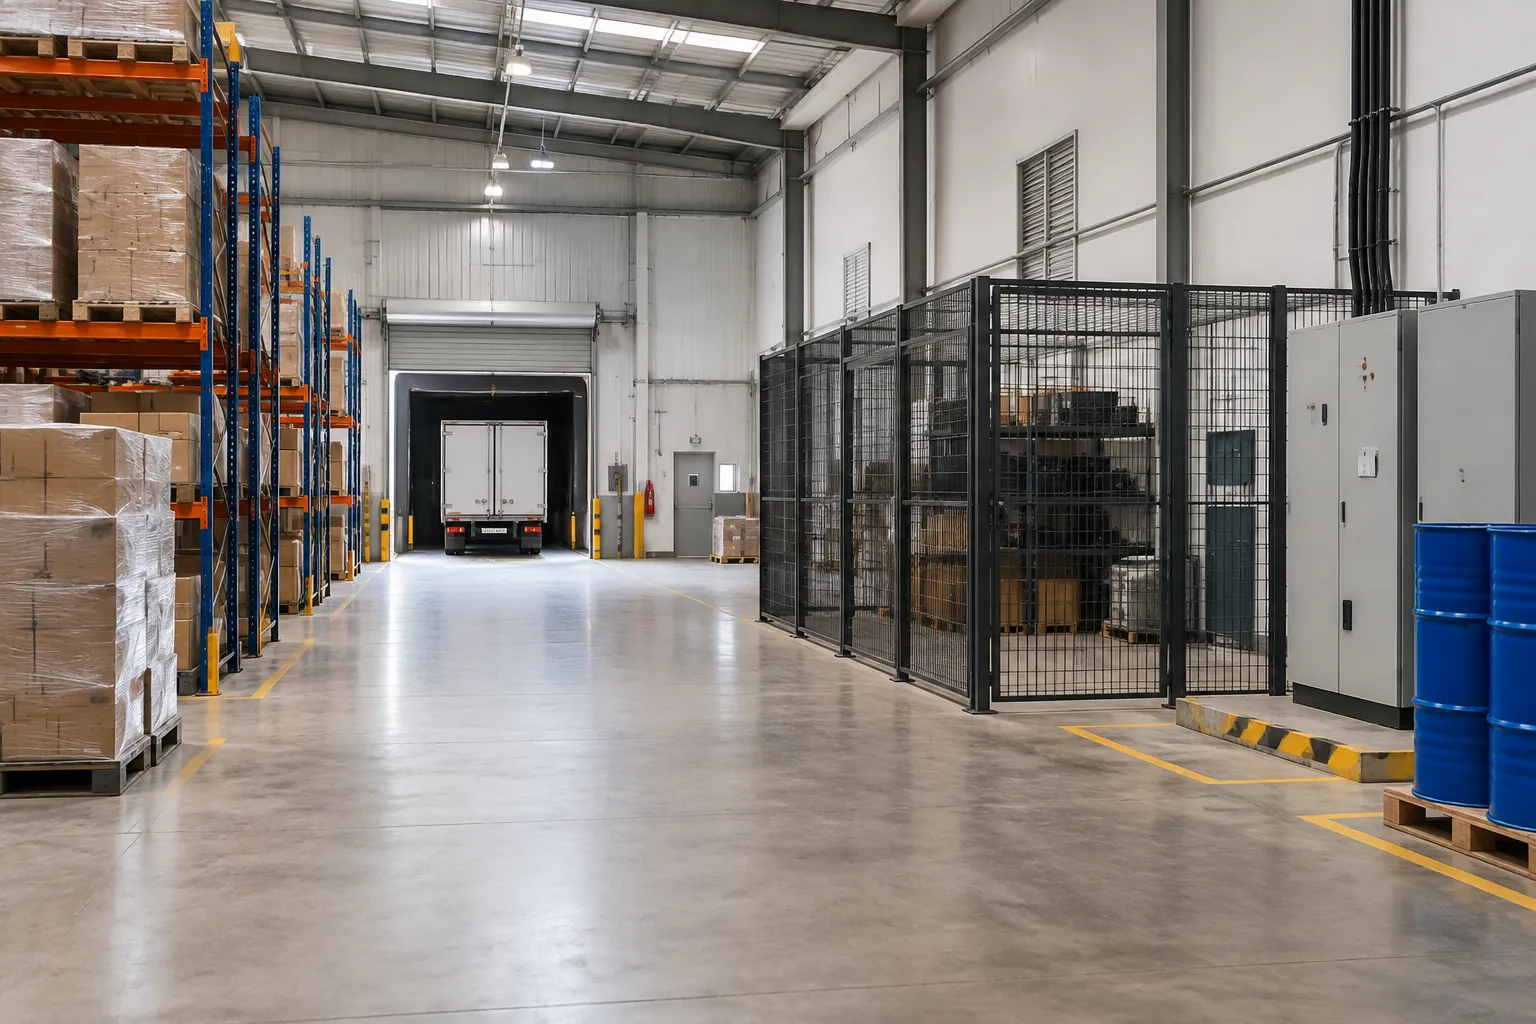
Satu gudang tidak selalu memiliki satu tingkat. Perimeter, loading bay, stok umum, sangkar barang bernilai tinggi, ruang data, panel, bahan berbahaya, dan arsip dapat memerlukan proteksi berbeda. Klasifikasi terlalu luas membuat area biasa mahal; klasifikasi terlalu sempit menciptakan celah pada jalur barang, kunci, data, atau utilitas yang menopang zona kritis.
Mulailah dari peta aset dan aliran: orang, barang, kendaraan, informasi, uang, energi, dan proses. Tentukan siapa menggunakan tiap zona, kapan, melalui titik mana, dan ketergantungannya. Catat juga pihak ketiga seperti pengemudi, vendor, teknisi, dan petugas kebersihan.
Nilai dampak dalam beberapa dimensi
Jangan memakai rupiah sebagai satu-satunya ukuran. Nilai dampak terhadap keselamatan manusia, kelangsungan operasi, kewajiban hukum, privasi, kualitas produk, lingkungan, reputasi, dan kemampuan memenuhi pesanan. Stok murah dapat kritis bila menjadi komponen tunggal yang menghentikan produksi; data kecil dapat sensitif bila mengidentifikasi individu.
Pisahkan daya tarik aset dari dampak. Barang mudah dijual, kunci master, kredensial admin, bahan yang dapat disalahgunakan, atau informasi jadwal pengiriman bisa menarik bagi pelaku walaupun nilai bukunya rendah. Tambahkan paparan: lokasi pintu, visibilitas publik, durasi tanpa pengawasan, kemudahan dibawa, akses kendaraan, serta jalur digital.
CISA Physical Security Performance Goals mendefinisikan asesmen risiko sebagai proses mengidentifikasi, menganalisis, menilai, dan mengomunikasikan risiko serta memilih untuk menerima, menghindari, mentransfer, atau mengendalikannya dengan mempertimbangkan biaya dan manfaat. Dokumen ini sukarela dan bukan standar gudang Indonesia, tetapi membantu menjaga klasifikasi tetap berbasis ancaman, kerentanan, serta konsekuensi.
Masukkan kemampuan deteksi dan respons
Risiko tidak hanya dipengaruhi pagar atau kamera. Tanyakan apakah kejadian dapat terdeteksi, siapa menerima alarm, berapa cepat area dapat diperiksa dengan aman, apakah bukti tersedia, dan apa yang terjadi saat listrik atau jaringan gagal. Gudang terpencil dengan kontrol sama dapat mempunyai risiko residu berbeda jika waktu respons dan redundansinya berbeda.
Jangan menaikkan kelas hanya karena ingin “lebih aman”. Setiap kenaikan perlu hasil yang jelas: pembatasan akses, penguatan pintu, pemisahan, monitoring, log, dual control, backup, atau respons. Kontrol juga tidak boleh menghalangi evakuasi, akses pemadam, atau operasi aman.
Buat tingkat internal yang mudah dipakai
Gunakan tiga atau empat tingkat bila itu cukup bagi organisasi. Nama boleh netral, misalnya dasar, ditingkatkan, tinggi, dan kritis. Hindari menyebutnya sertifikasi atau standar industri bila memang hanya klasifikasi internal.
Untuk setiap tingkat, tulis outcome minimum, bukan merek: siapa boleh masuk, bagaimana otorisasi diverifikasi, peristiwa apa dicatat, bagaimana zona dipantau, berapa ketergantungan yang harus punya alternatif, serta siapa merespons. Kriteria harus mencakup fisik, operasional, kebakaran, keselamatan, dan digital sesuai relevansi.
NIST SP 1301 menjelaskan profil kondisi saat ini dan target untuk memahami, menilai, serta memprioritaskan outcome keamanan berdasarkan misi, ekspektasi pemangku kepentingan, ancaman, dan persyaratan. Walau fokusnya siber, metode current–target dapat dipakai secara analogis: catat kontrol yang benar-benar bekerja sekarang, target yang dibutuhkan, lalu gap dan risikonya.
Validasi dengan skenario, bukan tabel saja
Uji tiap tingkat melalui skenario: kartu staf hilang, kendaraan datang tanpa jadwal, pintu terbuka saat shift berganti, kamera mati, bahan bocor, atau akun inventaris disalahgunakan. Jika tindakan dan pemilik respons tidak jelas, klasifikasi belum operasional. Pastikan staf hanya mengetahui detail sesuai tugas; matriks keamanan yang terlalu terbuka dapat menjadi informasi sensitif.
PP Nomor 50 Tahun 2012 menempatkan perencanaan, pemantauan, evaluasi, dan peningkatan dalam siklus SMK3. Kewajiban penerapan harus dinilai terhadap operasi aktual, tetapi prinsip review berguna: klasifikasi perlu diperbarui setelah perubahan stok, proses, layout, insiden, teknologi, vendor, atau aturan.
Simpan dasar keputusan, tanggal, peserta, asumsi, pengecualian, kontrol sementara, dan persetujuan risiko residu.
Kelola pengecualian secara eksplisit
Jika kontrol target belum dapat diterapkan, jangan diam-diam menurunkan kelas. Catat gap, alasan, masa berlaku, pemilik, dan kontrol kompensasi yang benar-benar dapat diuji. Contohnya dapat berupa pengawasan manual sementara atau pembatasan jam akses, tetapi kecocokannya harus dinilai per risiko. Tinjau kembali pengecualian pada tanggal yang ditentukan; pengecualian tanpa akhir mudah menjadi kondisi permanen yang tidak disadari.
InteriorDesign.id dapat membantu menerjemahkan zona proteksi ke layout, sirkulasi, dan titik kontrol. Penetapan K3, kebakaran, bahan berbahaya, struktur, listrik, privasi, dan siber tetap memerlukan ahli terkait.