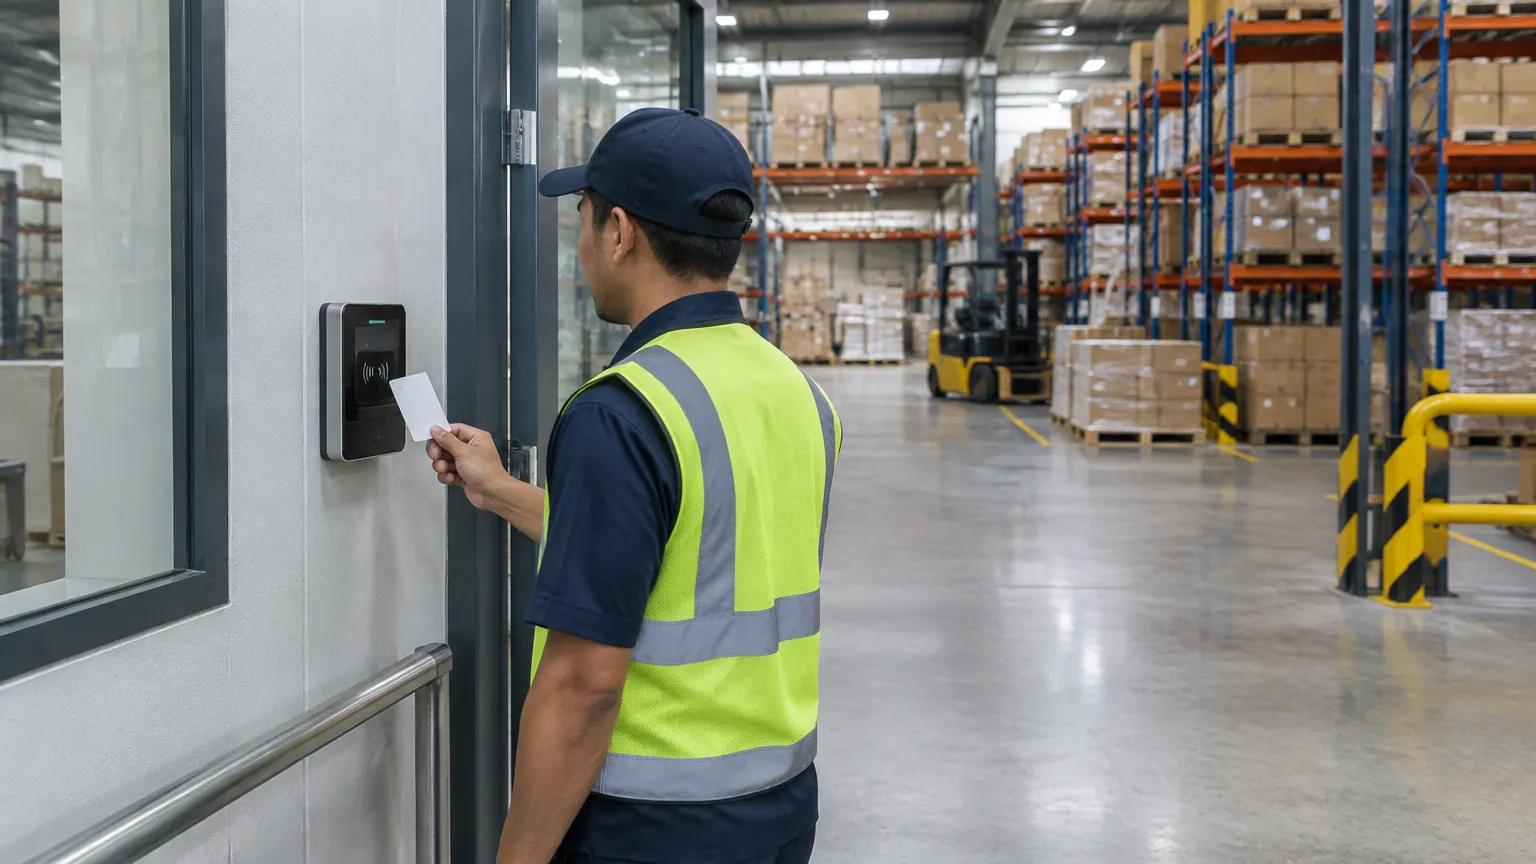
Manajemen akses karyawan gudang bukan sekadar membagikan kartu atau kunci. Sistem yang sehat memberi hak masuk sesuai tugas, menyimpan bukti persetujuan, membedakan staf dari tamu, meninjau perubahan peran, dan mencabut akses segera ketika tidak lagi diperlukan. Tujuannya bukan membuat operasi kaku, melainkan memastikan setiap orang dapat mencapai area yang dibutuhkan—dan tidak lebih—tanpa menghalangi evakuasi atau pekerjaan aman. Topik ini juga dapat ditelusuri melalui panduan gudang.
Petakan area dan peran sebelum memilih perangkat
Bagi gudang menurut fungsi dan konsekuensi, misalnya penerimaan, penyimpanan umum, barang bernilai tinggi, bahan berisiko, ruang server, panel listrik, kantor, serta area publik. Lalu buat matriks sederhana: peran, area yang diperlukan, waktu akses, pemberi persetujuan, dan alasan bisnis. Operator forklift mungkin perlu area berbeda dari staf administrasi; teknisi eksternal membutuhkan akses terbatas pada pekerjaan dan waktunya.
Prinsip ini sejalan dengan NIST SP 800-171 Revision 3, yang membahas daftar individu berwenang, penerbitan kredensial, peninjauan daftar, pencabutan ketika tidak lagi diperlukan, verifikasi di titik masuk, log, pengawalan tamu, serta pengamanan kunci. Dokumen tersebut bukan kewajiban umum untuk semua gudang Indonesia, tetapi memberi kerangka yang dapat disesuaikan berdasarkan risiko dan aturan yang berlaku.
Kelola seluruh siklus hidup akses
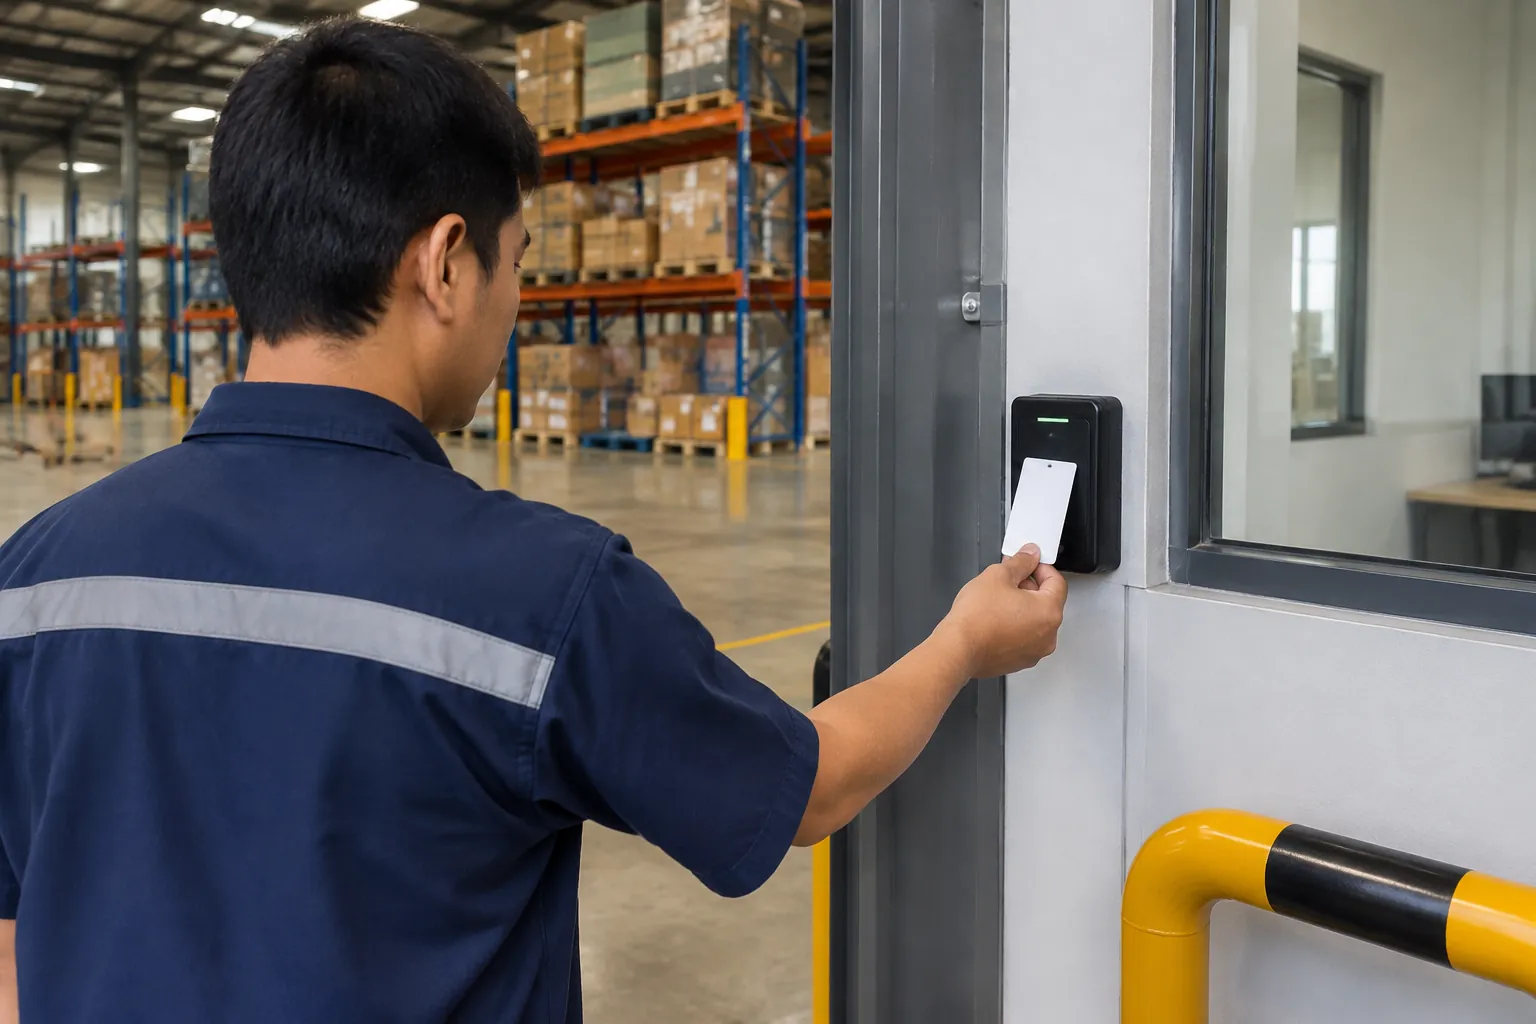
Tetapkan satu alur yang konsisten:
- Permintaan. Atasan menjelaskan area, jam, dan masa berlaku yang dibutuhkan.
- Persetujuan. Pemilik area dan fungsi keamanan memeriksa konflik tugas serta risiko keselamatan.
- Penerbitan. Kredensial diberi identitas unik; penerima memahami larangan meminjamkan dan cara melapor bila hilang.
- Penggunaan. Titik masuk memverifikasi hak, bukan sekadar keberadaan kartu. Pintu tidak boleh diganjal terbuka.
- Peninjauan. Perubahan jabatan, sif, proyek, cuti panjang, atau vendor memicu pemeriksaan ulang.
- Pencabutan. Saat hubungan kerja atau kebutuhan berakhir, kartu, kunci, kode, dan akun terkait dinonaktifkan serta dikembalikan menurut prosedur.
Jangan memakai satu kartu, kode, atau kunci bersama bila akuntabilitas individual diperlukan. Jika teknologi belum memungkinkan, log manual bernomor, lemari kunci terkendali, tanda terima, dan rekonsiliasi per sif masih dapat memberi bukti—asal benar-benar diperiksa.
Bedakan staf, kontraktor, pengemudi, dan tamu
Pengunjung harus memiliki sponsor, tujuan, area, durasi, dan aturan pengawalan yang jelas. Verifikasi identitas secara proporsional, beri tanda yang mudah dikenali, dan tutup akses otomatis setelah kunjungan. Pengemudi tidak perlu melintasi zona stok hanya untuk menyerahkan dokumen. Kontraktor listrik atau jaringan mungkin membutuhkan ruang kritis, tetapi aksesnya harus dibatasi pada lingkup kerja, disertai izin kerja dan pengawasan yang sesuai.
Physical Security Performance Goals CISA menganjurkan kontrol pada area kritis, titik masuk yang terkendali, serta hanya mengizinkan pengunjung berwenang. Panduan ini bersifat sukarela dan ditulis untuk konteks berbeda, sehingga jangan menyalin langkahnya sebagai standar wajib. Gunakan sebagai daftar ide, lalu selaraskan dengan asesmen risiko, operasi, dan hukum Indonesia.
Akses tidak boleh menambah bahaya kerja
Kontrol keamanan tidak boleh mengunci orang di dalam, menutup jalur keluar, memaksa pekerja melewati lalu lintas kendaraan, atau menghambat pertolongan darurat. PP Nomor 50 Tahun 2012 menempatkan pengendalian risiko, kompetensi, dokumentasi, komunikasi, dan kesiapsiagaan sebagai unsur sistem manajemen K3. Kebutuhan proyek harus diverifikasi terhadap ketentuan kebakaran, bangunan, ketenagakerjaan, dan otoritas setempat.
Untuk pintu otomatis, kunci elektromagnetik, integrasi alarm, serta catu daya cadangan, gunakan perancang dan teknisi kompeten. Uji kondisi listrik padam dan evakuasi bersama penanggung jawab keselamatan; jangan mengubah pengunci pintu keluar berdasarkan eksperimen operasional.
Siapkan pula mekanisme akses darurat yang terbatas dan dapat diaudit. Bila sistem gagal, petugas yang ditunjuk harus mengetahui siapa yang dapat membuka area, bagaimana identitas diverifikasi, dan bagaimana kejadian dicatat setelah operasi pulih. Prosedur ini tidak boleh menjadi kode bersama permanen. Perubahan sementara harus berakhir otomatis atau ditutup melalui serah-terima resmi.
Lindungi log dan data identitas
Log akses, foto identitas, nomor telepon, atau data biometrik dapat memuat data pribadi. Tentukan tujuan, akses internal, masa simpan, keamanan, serta cara menangani permintaan dan insiden sesuai UU Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi. Jangan mengumpulkan data “sebanyak mungkin” tanpa kebutuhan yang jelas. Batasi petugas yang dapat melihat atau mengekspor log, dan pisahkan kewenangan pemberian akses dari peninjauan bila risikonya tinggi.
Uji sistem dengan bukti yang dapat ditindaklanjuti
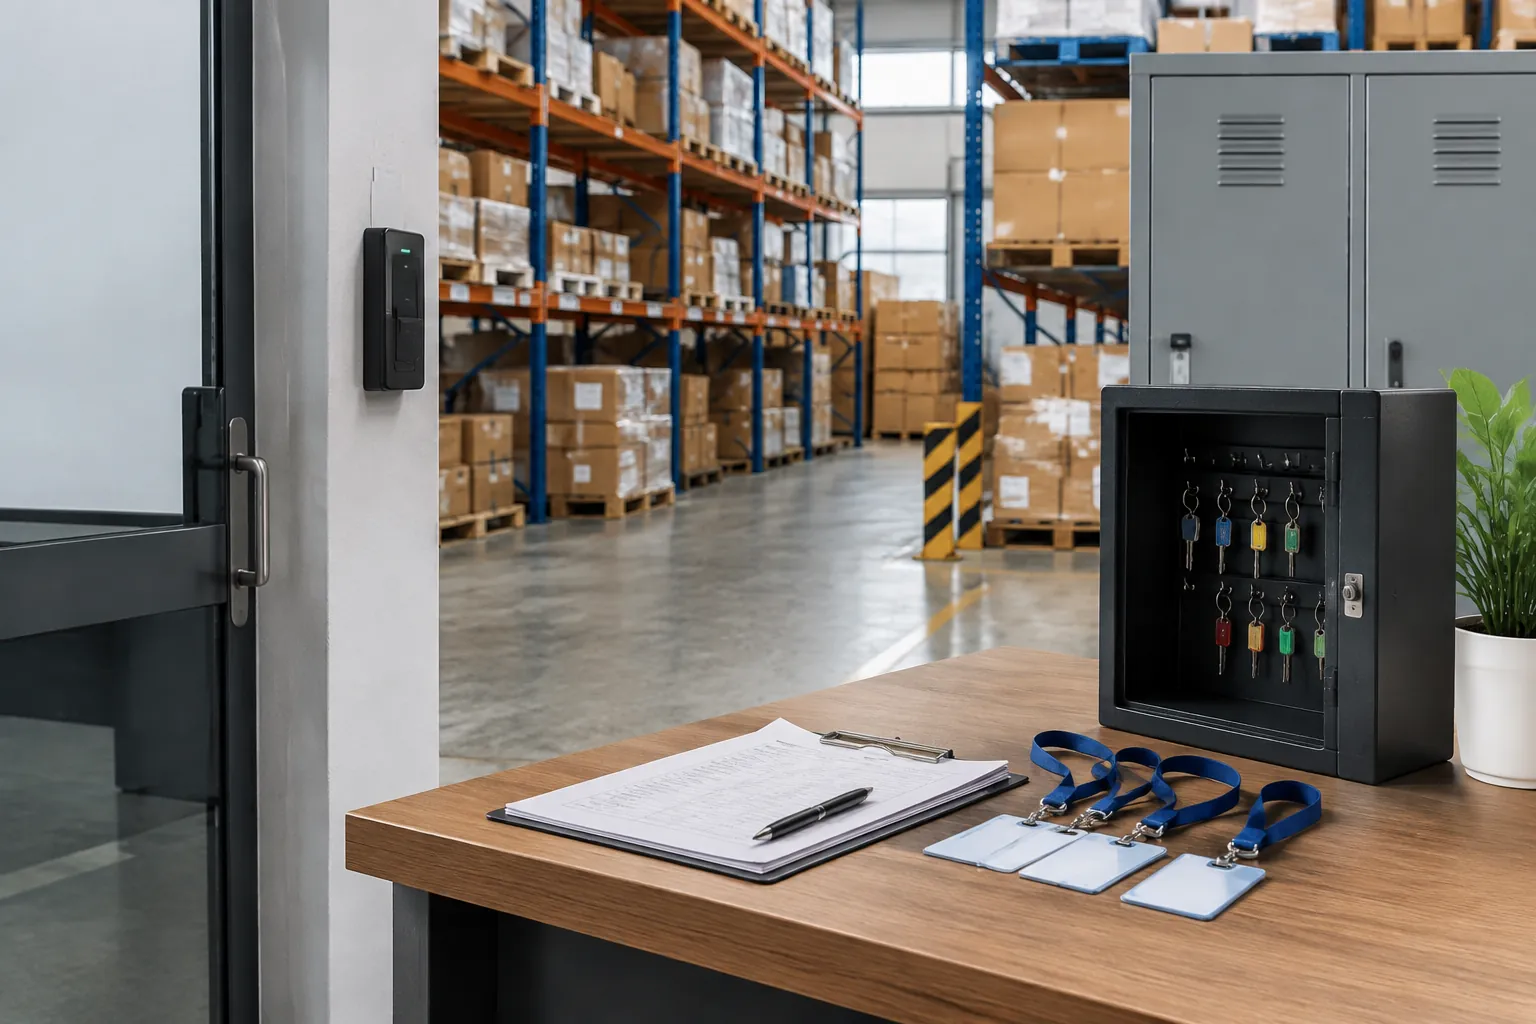
Audit sampel karyawan aktif, mutasi, kontraktor selesai, kartu hilang, dan akses di luar jam kerja. Cocokkan daftar SDM, daftar kredensial, lemari kunci, serta log pintu. Temuan harus memiliki pemilik dan tenggat. Alarm “akses ditolak” tidak selalu berarti serangan; bisa juga menunjukkan hak usang atau proses onboarding yang buruk. Perbaiki akar masalah, bukan hanya menambah pembatas.
Tim InteriorDesign.id dapat membantu menyusun zonasi, alur staf–tamu, dan posisi titik kontrol agar terbaca tanpa mengganggu pekerjaan. Kebijakan akses, kelistrikan, kebakaran, K3, privasi, dan integrasi sistem tetap harus ditetapkan serta diperiksa oleh pihak yang berwenang dan kompeten.