Inventaris digital yang berguna tidak dimulai dari aplikasi paling lengkap, melainkan dari data minimum yang dapat dipercaya. Tetapkan kode barang dan lokasi, aturan transaksi, pemilik koreksi, serta cara bekerja ketika perangkat atau jaringan gagal. Teknologi baru memberi manfaat bila stok fisik, label, dan kebiasaan pengguna sudah konsisten. Topik ini juga dapat ditelusuri melalui panduan gudang.
Tentukan data minimum dan sumber kebenaran
Setiap item setidaknya memiliki identitas unik, deskripsi, satuan, lokasi, jumlah, status, dan waktu perubahan. Tambahkan batch, kedaluwarsa, pemilik, atau serial hanya bila diperlukan. Hindari kolom bebas yang menghasilkan istilah berbeda untuk barang sama.
Pilih satu sistem sebagai sumber kebenaran. Spreadsheet pribadi, pesan, dan catatan kertas boleh mendukung pekerjaan sementara, tetapi koreksi akhirnya masuk ke sistem utama. Tetapkan siapa yang boleh membuat item, lokasi, dan kategori baru agar duplikasi tidak tumbuh.
Hubungkan transaksi dengan gerakan fisik

Penerimaan, pemindahan, pengambilan, pengembalian, karantina, dan penghapusan memerlukan transaksi yang jelas. Pemindaian barcode atau QR mengurangi pengetikan, tetapi tidak mencegah pengguna memilih label yang salah. Tempatkan label agar terbaca dan terlindung tanpa menutup inspeksi.
Sediakan prosedur offline dengan nomor urut dan waktu. Setelah sistem pulih, satu petugas merekonsiliasi transaksi tertunda untuk mencegah penginputan ganda. Jangan membiarkan barang bergerak tanpa jejak hanya karena aplikasi sedang tidak tersedia.
Terapkan akses sesuai peran
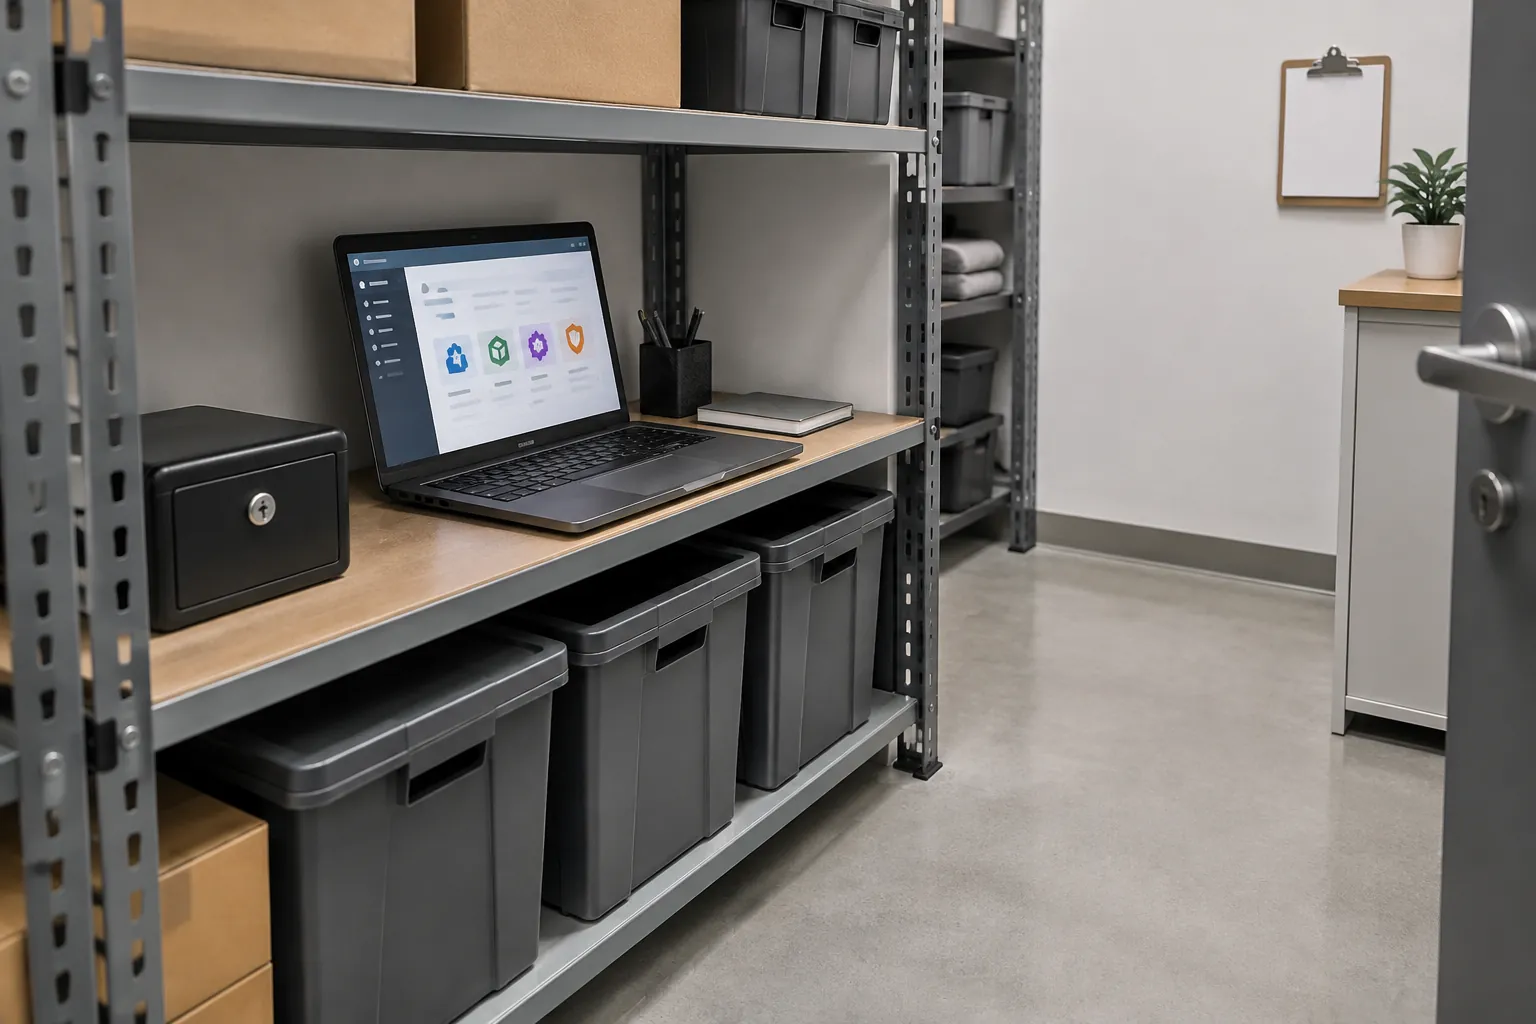
Petugas yang mengambil barang tidak selalu perlu mengubah master data atau menghapus transaksi. Gunakan akun individual, hak minimum, autentikasi yang sesuai, dan peninjauan akses saat peran berubah. Akun bersama menyulitkan penelusuran dan sebaiknya dihindari.
NIST CSF 2.0 menyediakan kerangka untuk mengelola risiko siber melalui fungsi tata kelola, identifikasi, perlindungan, deteksi, respons, dan pemulihan. Terapkan secara proporsional: inventaris aset digital, pembaruan perangkat, logging, penanganan insiden, dan pemulihan perlu memiliki penanggung jawab.
Jaga kualitas data dengan audit fisik
Lakukan cycle count pada sampel berisiko atau bergerak cepat, bukan menunggu audit tahunan. Selisih harus diklasifikasikan: transaksi terlambat, salah lokasi, satuan keliru, kerusakan, kehilangan, atau master ganda. Perbaiki proses sumber, bukan hanya mengubah angka.
Pantau indikator sederhana seperti akurasi lokasi, selisih jumlah, waktu posting, dan jumlah koreksi. Sistem yang memiliki banyak data tetapi tidak dapat menjawab barang berada di mana belum efisien. Libatkan pengguna untuk menghapus langkah yang tidak bernilai.
Siapkan cadangan dan pemulihan yang diuji
CISA menyediakan sumber usaha kecil yang menekankan logging, pencadangan, dan enkripsi data. Tentukan data apa yang dicadangkan, frekuensi, lokasi terpisah, retensi, serta siapa yang boleh memulihkan. Ekspor berkala perlu dapat dibuka tanpa bergantung sepenuhnya pada vendor.
Uji pemulihan dengan salinan aman, bukan hanya memeriksa status “backup berhasil”. Catat waktu pemulihan, data yang hilang, dan langkah manual selama gangguan. Rencana juga mencakup kehilangan perangkat, akun disusupi, salah hapus, dan penghentian layanan vendor.
Evaluasi vendor dan integrasi
Tanyakan kepemilikan data, ekspor, autentikasi, log, lokasi dukungan, pembaruan, pemulihan, dan proses keluar. Integrasi dengan pembelian atau akuntansi harus memiliki aturan bila transaksi gagal. Hindari otomatisasi yang menyalin kesalahan ke beberapa sistem tanpa alarm.
Mulai dengan satu zona atau kategori. Verifikasi alur, hak akses, label, dan laporan sebelum memperluas. Pelatihan memakai skenario nyata lebih efektif daripada hanya menjelaskan menu aplikasi.
Lindungi perubahan massal dan data sensitif
Impor, koreksi massal, serta penghapusan membutuhkan pratinjau, persetujuan, dan log. Uji pada salinan terbatas sebelum menerapkan ke seluruh inventaris. Tetapkan cara membatalkan perubahan atau memulihkan data bila format, satuan, atau pemetaan lokasi salah.
Pisahkan data operasional dari informasi pribadi yang tidak diperlukan. Tentukan masa simpan dan penghapusan sesuai kebutuhan bisnis serta aturan yang berlaku. Laporan yang dibagikan ke vendor sebaiknya hanya memuat data yang mereka perlukan, dengan kanal pengiriman dan akses yang terkendali.
FAQ tentang Inventaris Digital Gudang
Apakah gudang kecil memerlukan aplikasi khusus?
Tidak selalu. Sistem sederhana dapat cukup bila kode, transaksi, akses, dan cadangannya disiplin. Pilih berdasarkan kebutuhan serta risiko.
Apakah barcode menjamin data akurat?
Tidak. Barcode mempercepat identifikasi, tetapi label dan transaksi tetap dapat salah. Audit fisik masih diperlukan.
Siapa yang boleh mengubah master data?
Batasi pada peran yang ditunjuk dan catat perubahan. Pengguna operasional sebaiknya memiliki hak minimum.
Bagaimana bekerja ketika internet mati?
Gunakan prosedur offline bernomor dan rekonsiliasi terkontrol. Hindari penginputan ganda ketika sistem kembali.
Seberapa sering cadangan diuji?
Frekuensi mengikuti risiko dan perubahan sistem. Uji pemulihan terjadwal membuktikan cadangan benar-benar dapat dipakai.
Apa tanda aplikasi perlu diganti?
Pertimbangkan penggantian bila data sulit diekspor, kontrol akses lemah, dukungan berakhir, atau alur inti tidak dapat diaudit. Migrasi memerlukan pembersihan dan verifikasi data.
InteriorDesign.id dapat membantu menyelaraskan kode lokasi dan alur fisik gudang; keamanan siber, privasi, integrasi, serta pemulihan sistem tetap ditangani profesional TI.