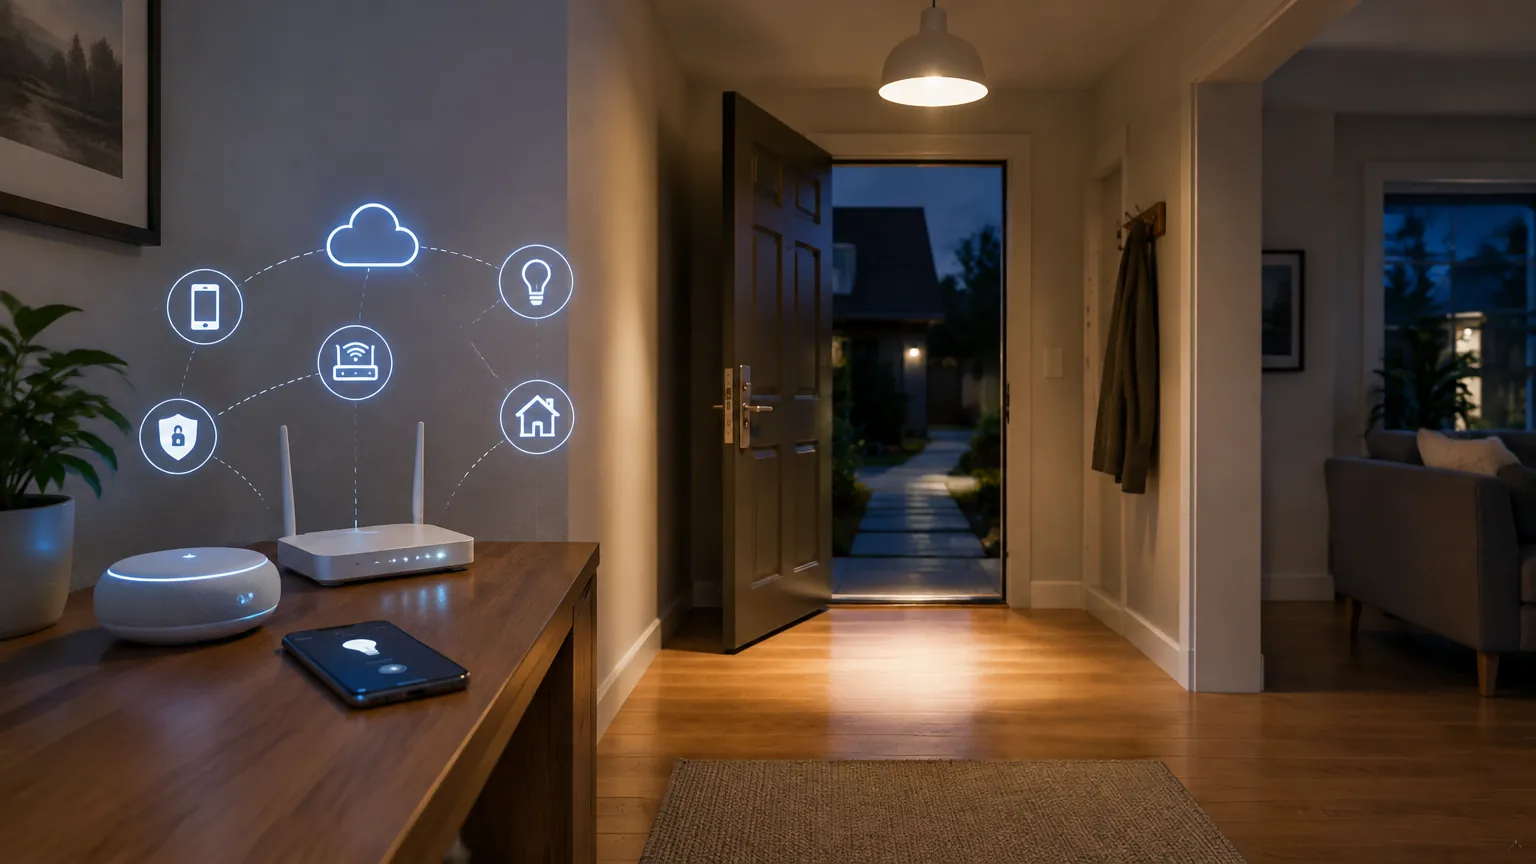
Keamanan smart lighting bukan hanya persoalan apakah seseorang dapat menyalakan lampu dari jauh. Perangkat, aplikasi, controller, router, akun, serta layanan cloud membentuk satu produk IoT. Gangguan dapat mengungkap pola keberadaan, menjadi pintu ke jaringan, atau membuat fungsi rumah tidak tersedia. Model ancaman sederhana membantu memprioritaskan perlindungan yang sepadan. Topik ini juga dapat ditelusuri melalui panduan pencahayaan.
Aset yang perlu dilindungi
Daftarkan kontrol lampu, data jadwal dan kehadiran, kredensial akun, konfigurasi rumah, jaringan lokal, dan kemampuan pembaruan. Beri tingkat dampak bila aset bocor, berubah, atau tidak tersedia. Skena dekoratif mungkin berdampak rendah; kontrol pada jalur sirkulasi dapat memiliki konsekuensi operasional lebih besar.
Masukkan komponen pendukung. NIST menegaskan produk IoT mencakup perangkat dan komponen lain seperti aplikasi serta backend. Karena itu, keamanan tidak selesai pada bohlam. Telepon pengelola, router, akun email pemulihan, dan hub perlu masuk inventaris.
Jalur serangan yang realistis
Pertimbangkan kata sandi lemah, akun lama, layanan yang terpapar internet, firmware usang, aplikasi pihak ketiga, perangkat bekas yang belum direset, dan akses fisik ke kode pemasangan. Jangan menyusun skenario sensasional lebih dulu. Prioritaskan jalur yang sesuai arsitektur rumah dan kontrol yang tersedia.
Tandai kepercayaan antarplatform. Integrasi dapat memberikan token atau izin yang bertahan setelah tidak digunakan. Hubungan tersebut perlu ditinjau berkala. Satu layanan tambahan berarti satu kebijakan privasi, mekanisme autentikasi, dan siklus dukungan tambahan.
Hardening router dan jaringan
Ganti kredensial administrator bawaan, gunakan autentikasi kuat, perbarui firmware, dan nonaktifkan administrasi jarak jauh yang tidak diperlukan. NIST IR 8425A membahas persyaratan keamanan router konsumen karena router menjadi dasar banyak perangkat rumah. Simpan cadangan konfigurasi bila didukung dan dokumentasikan perubahan.
Segmentasi perangkat IoT dapat membatasi pergerakan, tetapi harus dirancang tanpa memutus controller yang memerlukan komunikasi lokal. Uji penemuan perangkat dan fungsi setelah memisahkan jaringan. Jangan menganggap jaringan tamu selalu cocok; implementasinya berbeda dan dapat memblokir komunikasi yang dibutuhkan.
Hardening perangkat dan akun
Aktifkan pembaruan otomatis atau proses peninjauan terjadwal. Gunakan kata sandi unik dan autentikasi multifaktor bila tersedia. Batasi administrator, hapus akun penghuni lama, dan cabut integrasi yang tidak dipakai. CISA mendorong pemilihan teknologi yang aman serta dapat diverifikasi; dokumentasi dukungan dan mekanisme pembaruan merupakan bukti penting.
Hindari mengekspos controller ke internet melalui port forwarding demi kenyamanan. Gunakan metode akses jarak jauh yang disediakan dan dinilai, atau pertahankan kontrol lokal. Jika produk membutuhkan langkah berisiko untuk fungsi dasar, pertimbangkan alternatif.
Deteksi dan respons
Catat perangkat yang tiba-tiba offline, perubahan nama, login baru, notifikasi reset, atau perilaku lampu yang tidak dijelaskan aturan. Gejala ini belum membuktikan serangan, tetapi layak diperiksa. Simpan log yang tersedia tanpa mengumpulkan data berlebihan.
Rencana respons berisi cara memutus akses internet, mempertahankan kontrol manual, mengganti kredensial, memperbarui perangkat, dan menghubungi dukungan. Jangan langsung menghapus semua bukti. Dokumentasikan waktu serta tindakan, lalu pulihkan dari konfigurasi yang dipercaya.
Pensiun aman
Sebelum menjual atau membuang perangkat, hapus dari platform, cabut akses pihak ketiga, lakukan reset pabrik, dan pastikan perangkat tidak lagi muncul pada akun. Untuk controller yang menyimpan konfigurasi, ikuti prosedur penghapusan vendor. Perbarui inventaris agar perangkat lama tidak tetap dianggap aktif.
Keamanan perlu ditinjau ketika vendor berhenti mendukung produk. Perangkat yang tidak menerima pembaruan dapat dipindahkan dari fungsi penting atau diganti. Keputusan ini mempertimbangkan risiko, kemampuan lokal, dan biaya migrasi.
Latihan insiden selama lima belas menit
Pilih skenario terbatas, misalnya akun pengelola menerima notifikasi login asing. Penghuni berlatih memeriksa kanal resmi, mengganti kredensial, mencabut sesi, dan memastikan kontrol manual tetap tersedia. Catat langkah yang sulit atau informasi yang tidak ditemukan. Latihan tidak perlu menyentuh perangkat produksi secara destruktif.
Skenario lain adalah controller gagal setelah pembaruan. Uji siapa yang menghubungi dukungan, di mana bukti pembelian berada, dan bagaimana lampu penting dikendalikan sementara. Tujuan latihan ialah menemukan celah prosedur sebelum insiden, bukan membuktikan rumah kebal terhadap semua ancaman.
Perbarui model ancaman setelah latihan atau perubahan arsitektur. Perangkat baru, penghuni baru, dan integrasi baru dapat mengubah jalur akses. Tinjauan singkat yang dilakukan berkala lebih berguna daripada dokumen panjang yang tidak pernah disesuaikan.
Ukur keberhasilan kontrol
Kontrol keamanan dianggap berguna bila dapat dilakukan konsisten: akun lama benar-benar tercabut, pembaruan terpasang, fungsi lokal tetap tersedia, dan inventaris sesuai perangkat nyata. Hindari metrik semu seperti banyaknya aplikasi keamanan. Hasil operasional memberi bukti bahwa langkah hardening tidak hanya tertulis.
InteriorDesign.id dapat membantu menjaga keberadaan kontrol manual serta akses servis ketika sistem ditata ulang. Hardening yang baik tidak terlihat sebagai lapisan rumit; ia mengurangi jalur yang tidak perlu dan memberi penghuni cara pulih.