Keamanan smart home ruang kerja dimulai dari mengetahui perangkat, akun, data, dan aksi fisik yang dapat dilakukan sistem. Prioritasnya bukan membeli fitur keamanan tambahan, melainkan mengurangi akses yang tidak perlu, memakai autentikasi kuat, menjaga update, memisahkan risiko, memantau perubahan, dan menyiapkan cara memutus serta memulihkan sistem. Kamera, kunci, mikrofon, stopkontak, dan sensor okupansi membutuhkan tingkat kontrol berbeda. Topik ini juga dapat ditelusuri melalui panduan ruang kerja.
Inventaris aset dan konsekuensi
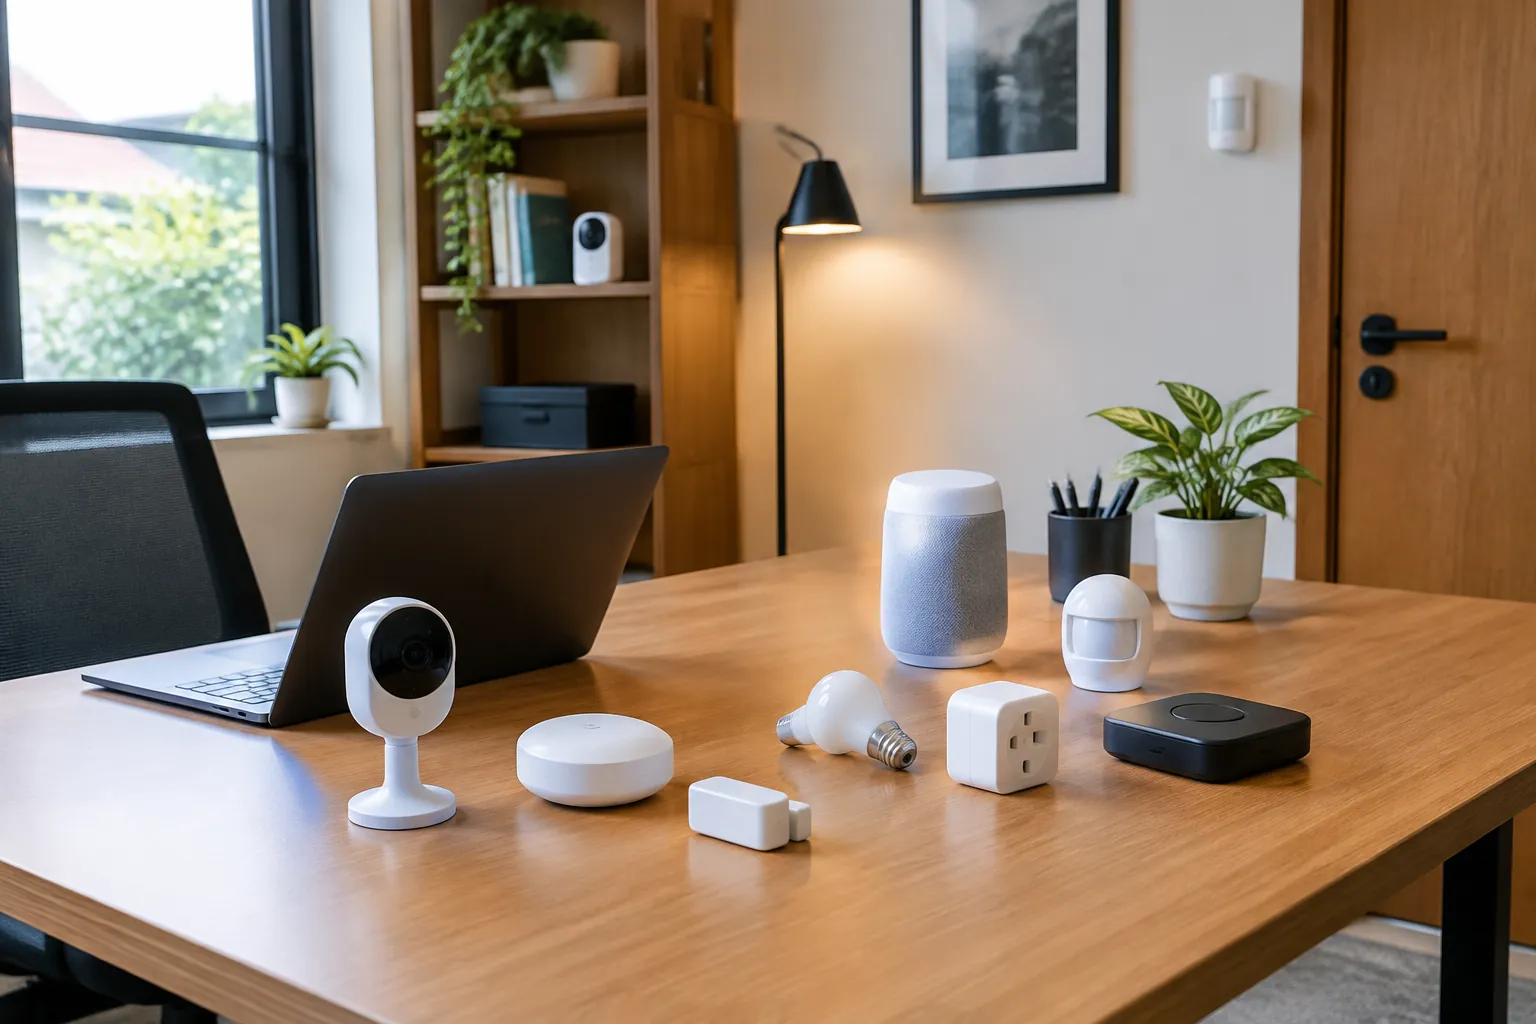
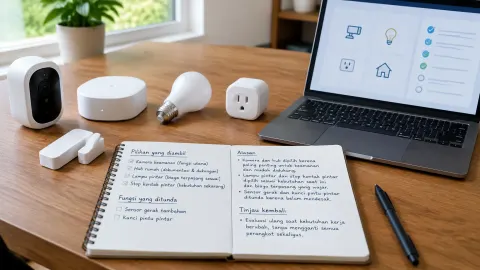
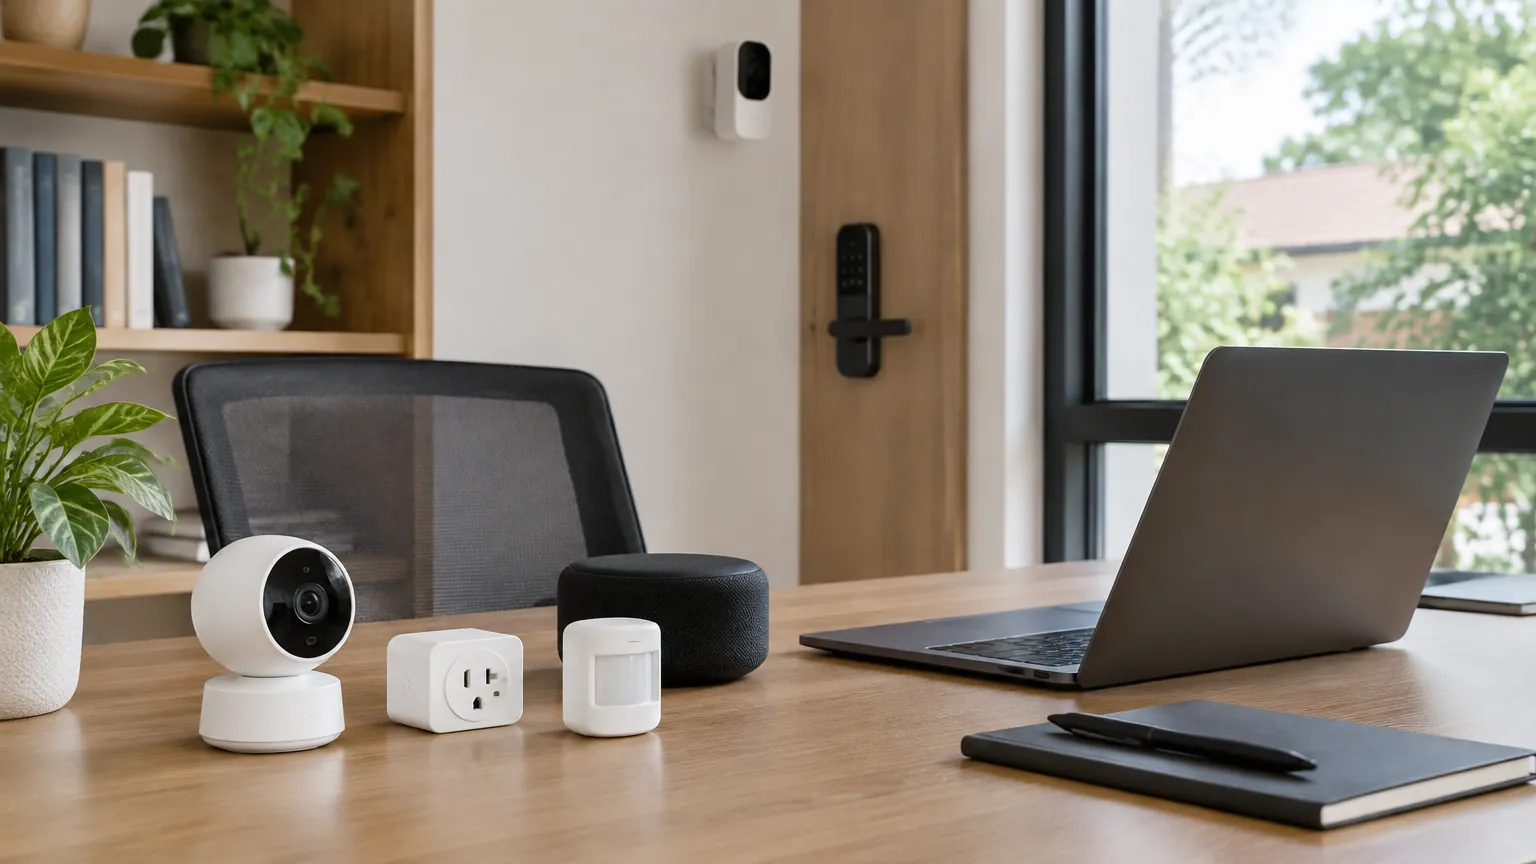
Catat perangkat, model, firmware, alamat jaringan, lokasi, controller, akun pemilik, pengguna, data yang dikumpulkan, dependensi cloud, dan tanggal dukungan. Tandai perangkat yang dapat membuka pintu, menyalakan beban, merekam audio-video, atau menunjukkan keberadaan penghuni. Dampak fisik dan privasi menentukan prioritas.
Buat diagram sederhana aliran data: perangkat ke hub, router, cloud, aplikasi, dan integrasi pihak ketiga. Banyak risiko datang dari koneksi yang terlupakan, bukan perangkat utama. Hapus integrasi uji, akun lama, token, dan akses tamu yang tidak lagi diperlukan.
Gunakan identitas individual
Jangan membagikan satu akun administrator kepada semua penghuni. Gunakan akun individual, role minimum, kata sandi unik, dan autentikasi multifaktor jika tersedia. Simpan recovery codes dengan aman. Nomor telepon atau email pemulihan harus tetap berada di bawah kontrol pemilik sistem, bukan installer yang sudah tidak terlibat.
NIST menyarankan perencanaan sebelum membeli, autentikasi, update, serta pemahaman data perangkat. Terapkan ini pada lifecycle: onboarding, penggunaan harian, perubahan penghuni, dan penghapusan.
Amankan perangkat dan update
Ganti kredensial default, nonaktifkan layanan yang tidak dipakai, periksa izin aplikasi, dan aktifkan update otomatis yang tepercaya. Bila update manual, buat kalender review. Jangan mengunduh firmware dari sumber pihak ketiga. Catat versi sebelum serta setelah pembaruan dan uji fungsi penting.
Periksa kebijakan vendor tentang dukungan, laporan kerentanan, dan end-of-life. NIST Consumer IoT Cybersecurity menyediakan konteks baseline kemampuan keamanan untuk produk konsumen. Gunakan baseline sebagai pertanyaan pembelian, bukan klaim bahwa setiap perangkat yang dipasarkan otomatis memenuhi semuanya.
Segmentasikan dengan tujuan jelas
Tempatkan perangkat IoT pada segmen atau jaringan tamu bila arsitektur serta fungsi memungkinkan, dan batasi komunikasi hanya yang diperlukan. Namun isolasi dapat memutus discovery lokal, casting, atau controller. Rancang rule berdasarkan aliran yang sudah dipetakan; jangan membuka semua akses ketika pairing gagal.
Amankan router dengan firmware terbaru, kata sandi admin unik, enkripsi Wi-Fi modern yang didukung seluruh perangkat, dan manajemen jarak jauh nonaktif bila tidak diperlukan. Cadangkan konfigurasi sebelum perubahan. Untuk VLAN, firewall, atau jaringan kantor yang dikelola, gunakan administrator kompeten agar kontrol tidak mengganggu layanan kritis.
Minimalkan data dan sensor invasif
Tanyakan apakah use case benar-benar memerlukan kamera atau mikrofon. Sensor pintu, tombol, atau okupansi non-imaging mungkin cukup. Letakkan kamera agar tidak merekam layar, dokumen, atau area privat. Gunakan indikator aktif, privacy shutter, dan mute fisik bila tersedia.
Atur retensi seminimal yang dibutuhkan, batasi notifikasi berisi gambar sensitif, dan periksa apakah data dipakai untuk analitik atau iklan. Dapatkan persetujuan orang yang bekerja atau berkunjung. Kepatuhan privasi serta ketenagakerjaan dapat berbeda menurut lokasi; mintalah nasihat profesional untuk penggunaan di tempat kerja formal.
Lindungi aksi fisik
Automasi yang mengendalikan kunci, pintu, pemanas, motor, atau stopkontak berdaya besar perlu guardrail. Gunakan konfirmasi untuk perintah berisiko, batas waktu, interlock, dan manual override. Jangan membuat voice command sederhana yang membuka akses tanpa autentikasi memadai.
Default setelah listrik kembali harus aman. Peralatan yang menghasilkan panas atau bergerak tidak boleh menyala tanpa verifikasi pabrikan serta penilaian teknis. Relay, dimmer, panel, dan sirkuit tetap wajib dipasang teknisi listrik berwenang. Cybersecurity tidak menggantikan proteksi listrik dan kebakaran.
Aktifkan logging yang berguna
Catat login, perangkat baru, perubahan admin, automasi baru, update, dan aksi berisiko. Tinjau notifikasi yang relevan; terlalu banyak alert membuat sinyal penting diabaikan. Sinkronkan waktu perangkat agar log dapat dibandingkan. Jangan menyimpan log sensitif lebih lama dari kebutuhan.
Buat baseline: perangkat yang normalnya online, pola komunikasi, dan pengguna aktif. Perubahan mendadak, autentikasi tak dikenal, konsumsi data abnormal, atau automasi baru tanpa owner harus diselidiki. Hindari menuduh serangan sebelum mengecek update, reset, atau perubahan jaringan.
Siapkan respons insiden
Jika akun diduga diambil alih, cabut sesi, ganti kredensial dari perangkat tepercaya, aktifkan MFA, dan tinjau akses pemulihan. Jika perangkat berperilaku berbahaya, gunakan manual override atau putuskan daya secara aman. Jangan factory reset sebelum menyimpan log dan detail versi jika investigasi diperlukan.
Dokumentasikan siapa yang dihubungi: vendor, ISP, integrator, administrator, atau teknisi listrik. Panduan akuisisi IoT CISA menekankan risiko yang muncul dari perangkat terkoneksi serta aspek yang perlu dinilai saat pengadaan. Dukungan insiden dan disclosure vendor harus dipertimbangkan sebelum membeli.
Retirement sama pentingnya dengan onboarding
Sebelum menjual, memindahkan, atau membuang perangkat, hapus dari akun, cabut token, factory reset sesuai prosedur resmi, dan verifikasi data cloud terhapus. Lepaskan akses installer serta penghuni lama. Jika vendor menghentikan update, kurangi akses, isolasi, atau ganti berdasarkan dampak—jangan membiarkannya terhubung tanpa keputusan.
InteriorDesign.id dapat membantu menyembunyikan kabel serta menempatkan perangkat tanpa mengurangi akses servis atau indikator privasi. Threat model kompleks, jaringan kantor, kamera, access control, serta instalasi listrik tetap memerlukan spesialis keamanan, IT, dan teknisi berwenang sesuai konteks proyek.